Microsoft Digital Defense Report 2026. Las claves del informe anual de amenazas
Microsoft publicó el 1 de octubre el Microsoft Digital Defense Report 2026, su informe anual sobre el estado de las ciberamenazas. Recoge lo que sus equipos de inteligencia observaron entre julio de 2025 y junio de 2026, a partir de más de 165 billones de señales de seguridad al día.
Una parte del informe habla de gobiernos y conflictos geopolíticos, pero algunas de sus conclusiones afectan a cualquier empresa. Microsoft avisa de que las pymes están en riesgo alto de sufrir ransomware y suplantación de contactos empresariales, aunque no trabajen en sectores críticos.
La IA acelera ataques que entran por las puertas de siempre
Según el Microsoft Digital Defense Report 2026, los atacantes ya usan IA para encontrar vulnerabilidades y para multiplicar el phishing. En manos de los atacantes más avanzados, la cadena de ataque pasa es cuestión de minutos. El informe recoge también el primer ataque de extorsión con ransomware automatizado, documentado en julio de 2026. Por ahora son casos aislados.
Las vías de entrada son las de siempre. El resumen ejecutivo del informe calcula que el 73,3% de los intentos de acceso inicial empieza por una persona que cae en un engaño o por una cuenta legítima a la que se permite acceso.
Si usamos una metáfora, la IA le ha dado al ladrón un coche mucho más rápido, pero sigue entrando por la ventana que alguien dejó abierta. Ahora recorre más casas en una sola noche, pero una ventana abierta aguanta mucho menos tiempo sin visita.
El phishing triplica su peso como vía de entrada
En los incidentes que investigó el equipo de respuesta de Microsoft, el phishing fue la puerta de entrada en el 23% de los casos, frente al 7% del año anterior. Parte del salto puede deberse a una mejor visibilidad, porque los incidentes sin vía de entrada identificada bajaron del 25% al 14%.
Más de la mitad de las intrusiones con cuentas válidas (el 52,2%) acabó con el robo de más credenciales. Cada identidad comprometida sirve para conseguir la siguiente.
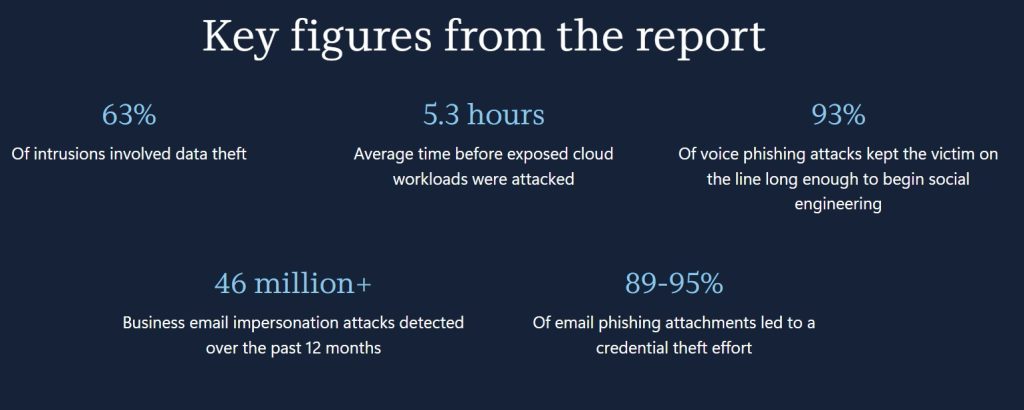
Microsoft Defender para Office 365 detectó más de 145 millones de ataques de phishing con código QR en el periodo. El informe contabiliza también más de 46 millones de suplantaciones de contactos empresariales, una evolución del clásico fraude del CEO.
La recomendación es reforzar la identidad con autenticación multifactor (MFA) resistente al phishing y claves de acceso (passkeys), y revocar rápido los tokens y las sesiones robadas.
Menos de 24 horas para explotar un fallo
La explotación de aplicaciones expuestas a internet pasó del 15% al 24% de los incidentes investigados. Ya es la primera vía de entrada, por delante del phishing.
Desde que se descubre una vulnerabilidad hasta que circula un exploit que funciona pasan ya, de mediana, bastante menos de 24 horas. El volumen también crece. El informe calcula que 2026 cerrará con unas 72.000 vulnerabilidades registradas (CVE), un récord.
Los atacantes siguen tirando de fallos antiguos. La vulnerabilidad más explotada del periodo es CVE-2020-1472 (Zerologon), un fallo de Netlogon en los controladores de dominio de Windows Server con parche desde agosto de 2020. Permite a un atacante sin credenciales hacerse con el control del dominio, y acapara el 58% de las detecciones entre las cinco vulnerabilidades más explotadas.
El equipo rojo de Microsoft recuerda que cada parche publicado también señala dónde estaba el fallo, por lo que cada día de retraso juega a favor del atacante.
Para una pyme sin equipo de seguridad propio, Defender para Empresa protege los ordenadores y móviles de la plantilla con antivirus de nueva generación y gestión de vulnerabilidades, y en acens nos podemos encargar de configurarlo.
En la nube el margen es todavía menor. Una carga de trabajo expuesta a internet recibe su primer ataque, de media, a las 5,3 horas. Microsoft también propone medir la seguridad de otra forma. En lugar de contar parches instalados, recomienda medir cuánta exposición se ha reducido y cuánto se tarda en mitigar un riesgo.
Ransomware al alza y robo de datos en la mayoría de intrusiones
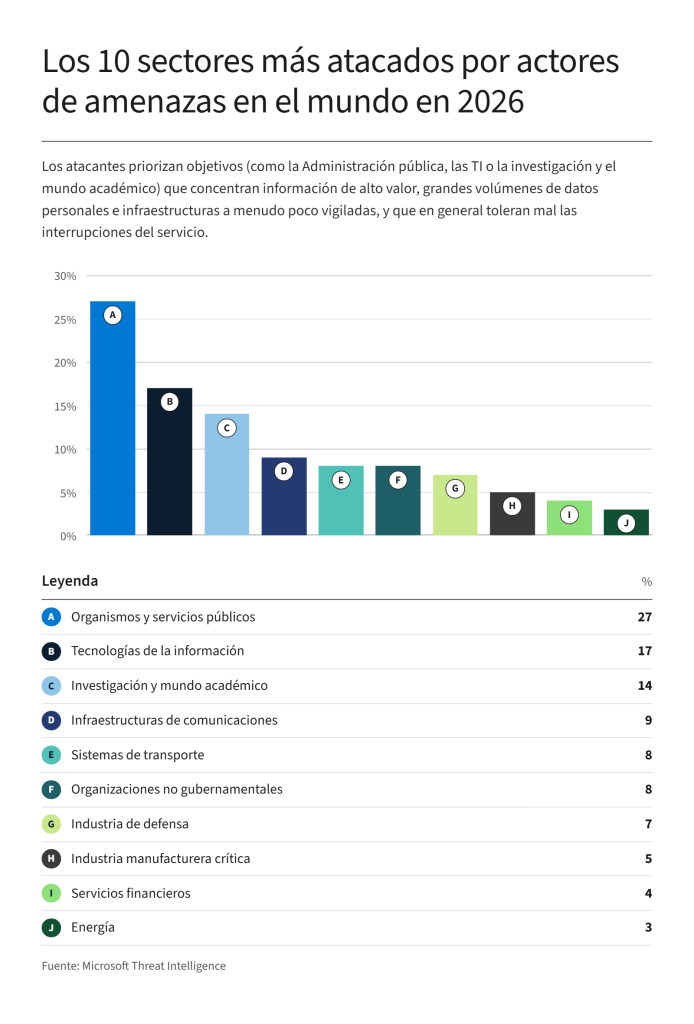
Las ejecuciones de ransomware contra empresas crecieron un 15,8% interanual, y la industria manufacturera crítica es el sector con más ataques. El 63% de las intrusiones que analizó Microsoft lo incluyó, y recuperar los sistemas no deshace la filtración.
Recuperar la actividad sí depende de ti, y pasa por tener copias fuera de tu red. Con un backup en cloud de tus servidores y máquinas virtuales, cifrado y alojado en España, puedes volver a operar sin pagar por la clave de descifrado.
Los agentes de IA ya son un objetivo
El 88% de las grandes empresas ya experimenta con agentes de IA, según Microsoft. Cada agente necesita acceso a datos y herramientas para trabajar, y ese acceso es lo que buscan los atacantes. El informe describe técnicas como esconder instrucciones en correos o documentos que el agente lee, o envenenar su memoria para que repita un comportamiento malicioso en sesiones futuras.
La recomendación es que cada agente tenga identidad propia, en lugar de credenciales prestadas de un empleado, y un responsable humano que responda por él. Su acceso debe limitarse desde el primer día a lo que necesita.
Si vas a desplegar Microsoft 365 Copilot, revisa antes qué documentos comparte cada equipo, porque Copilot puede mostrar todo lo que el usuario tiene permiso para ver.
Los asistentes de IA también sirven de cebo. El informe detectó extensiones de navegador que se hacían pasar por asistentes y robaban el historial de conversaciones, con casi 900.000 instalaciones y más de 20.000 organizaciones afectadas.
Si quieres estar a la última en tecnología y conocer todo lo que se mueve en el sector, ¡suscríbete a nuestro boletín!


Déjanos un comentario o cuéntanos algo.