La UE pone fecha a la criptografía poscuántica, inventario en 2026 y migración en 2030
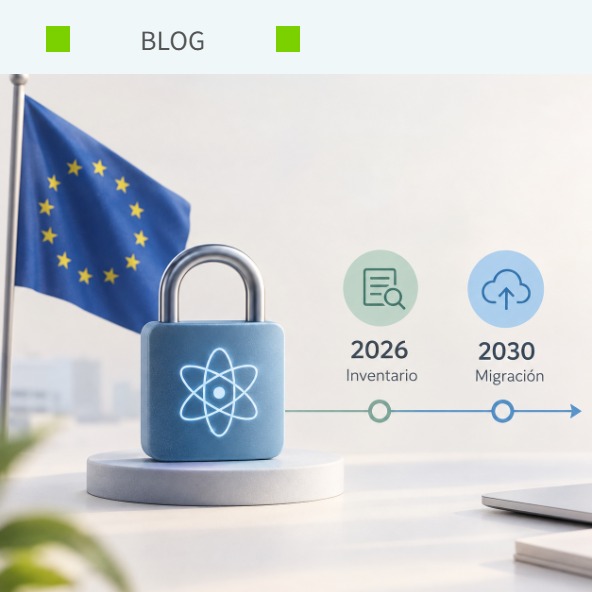
La Unión Europea ha puesto fecha a la criptografía poscuántica. Antes de que acabe 2026, los Estados miembros deben tener su plan de transición en marcha, con inventario y pilotos incluidos. Los sistemas de alto riesgo tienen que haber migrado como tarde a finales de 2030.
Ningún ordenador cuántico actual es capaz de romper el cifrado que protege tu web o tu cuenta de correo. Lo importante es saber dónde se usa el cifrado y quién se encarga de cambiarlo cuando toque.
Robar hoy y descifrar dentro de diez años
El riesgo empieza antes de que exista esa máquina, porque alguien puede guardar hoy tus datos cifrados y esperar.
Funciona como el ladrón que se lleva la caja fuerte entera aunque no sepa abrirla, porque cuenta con tener la combinación algún día. En ciberseguridad se llama «cosechar ahora, descifrar después» (harvest now, decrypt later). Un atacante intercepta y almacena tráfico cifrado, y lo abre cuando la computación cuántica esté madura.
Por eso la urgencia depende de cuánto tiempo deben seguir siendo secretos tus datos. Un contrato a diez años o los planos de un producto tienen que seguir protegidos durante años, y si viaja actualmente con cifrado clásico ya está expuesto.
La amenaza afecta sobre todo a la criptografía de clave pública, la de RSA y las curvas elípticas, que se usa para intercambiar claves y firmar. El cifrado simétrico, como AES, aguanta mejor con claves de longitud suficiente.
Si guardas información sensible de larga vida, tenla en una infraestructura donde controles cómo y dónde se cifra, como un cloud privado.
Lo que pide la hoja de ruta europea, fecha a fecha
El punto de partida es la Recomendación (UE) 2024/1101, de abril de 2024, que pedía a los Estados miembros una hoja de ruta común. La redactó el grupo de trabajo sobre PQC del Grupo de Cooperación NIS, y los Estados miembros la adoptaron con el apoyo de la Comisión en junio de 2025. El resumen oficial está en la página de la Comisión Europea sobre criptografía poscuántica.
El primer hito es el 31 de diciembre de 2026. Para entonces cada país debe tener inventario y plan nacional, con pilotos ya en marcha en los casos de riesgo alto y medio. A finales de 2030 los casos de alto riesgo tienen que haber migrado. El horizonte final es 2035, para el riesgo medio y para todo el riesgo bajo que sea posible.
Entran en alto riesgo las infraestructuras críticas y los datos que deben seguir siendo confidenciales durante al menos diez años.
«En los casos de alto riesgo, los mecanismos de clave pública vulnerables a la computación cuántica no podrán usarse en solitario a partir de 2030.»
La hoja de ruta es un acuerdo entre Estados y llega a las empresas a través de los planes nacionales. En España, el Centro Criptológico Nacional publicó en julio de 2026 la guía CCN-TEC 009, «Recomendaciones para una transición postcuántica segura», dirigida a las administraciones públicas y a sus proveedores. En septiembre, el secretario de Estado de Telecomunicaciones anunció un inventario de sistemas que empezará por la Administración General del Estado y un calendario que sitúa en 2030-2031 el inicio de la migración de los sistemas más críticos.
El inventario criptográfico empieza por tus certificados
En una empresa, lo que tiene más visibilidad son los certificados de la web y del servidor de correo. Detrás vienen la VPN con la que se conecta tu equipo y las copias de seguridad cifradas. Y queda la parte menos evidente, como los documentos que firmas electrónicamente o los equipos que reciben actualizaciones firmadas.
De cada elemento necesitas saber qué algoritmo usa y quién puede cambiarlo.
El intercambio de claves poscuántico ya protege parte del tráfico web. Los certificados siguen firmándose con RSA o curvas elípticas, porque la infraestructura pública de certificados todavía no emite certificados poscuánticos de forma general. Mientras tanto, tenlos localizados y con renovación automática para poder cambiar de algoritmo sin ir servidor por servidor.
Desde el 15 de marzo de 2026, la vigencia máxima de un certificado TLS público es de 200 días. Bajará a 100 días en marzo de 2027 y a 47 días en marzo de 2029, según la votación SC-081v3 del CA/Browser Forum. Con renovaciones cada seis semanas, la gestión manual no es viable.
Tener tus certificados SSL centralizados con un mismo proveedor simplifica la renovación y el inventario.
Agilidad criptográfica para cambiar de algoritmo sin rehacer la infraestructura
Los algoritmos de reemplazo existen desde el 13 de agosto de 2024, cuando el NIST estadounidense publicó sus primeros estándares poscuánticos: FIPS 203 (ML-KEM) para el intercambio de claves y FIPS 204 y 205 para las firmas digitales.
La agilidad criptográfica consiste en que tus sistemas puedan sustituir un algoritmo por otro con una actualización de configuración o de software, sin rediseñar nada. La hoja de ruta europea espera que los productos nuevos con vida útil más allá de 2030 admitan actualizaciones seguras frente a la cuántica.
Al renovar un contrato o comprar software, pregunta al proveedor por su plan de migración poscuántica. Si la administración de tus servidores la lleva un cloud gestionado, la actualización de librerías y protocolos forma parte de lo que delegas.
Según Cloudflare, cerca del 70 % del tráfico de navegadores que llega a su red usa el intercambio híbrido X25519MLKEM768, que combina el algoritmo clásico X25519 con ML-KEM. Esa protección solo se activa si tu servidor también lo admite.
Si quieres estar a la última en tecnología y conocer todo lo que se mueve en el sector, ¡suscríbete a nuestro boletín!


Déjanos un comentario o cuéntanos algo.