El falso soporte técnico que te puede llegar por Teams y cómo evitarlo
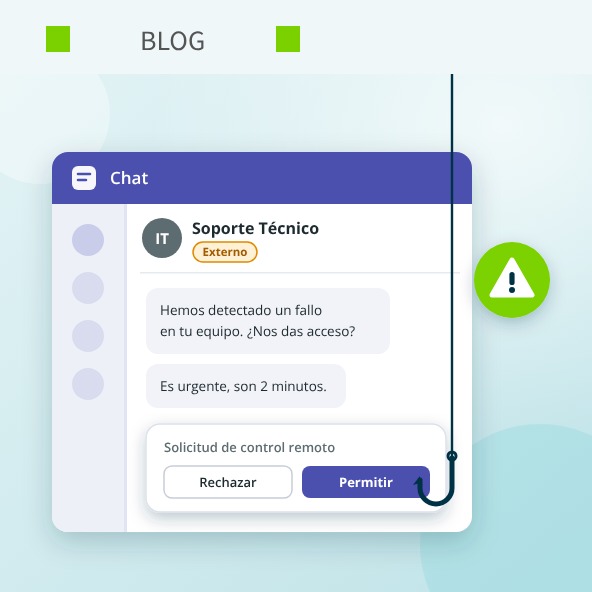
El mensaje llega por Teams y suele provenir de alguien que se presenta como el soporte técnico de tu empresa. Al rato te llama, te dice que hay una incidencia en tu equipo y te pide que abras Quick Assist, la herramienta de asistencia remota que viene con Windows. Le das el código de conexión y desde ese momento maneja tu ordenador como si estuviera sentado delante.
Así empezaron las dos intrusiones que el equipo de Microsoft Threat Intelligence publicó a finales de octubre. No hubo adjuntos maliciosos ni ningún fallo de Teams que aprovechar. Solo bastó con una conversación y una configuración de certificados demasiado permisiva en el directorio activo.
Un «Help Desk» que escribe desde fuera de tu empresa
Los atacantes crearon tenants externos de Microsoft 365, con dominios onmicrosoft.com que recordaban al nombre de la organización atacada, y usaron nombres de usuario propios de un departamento de soporte. Desde ahí escribieron y llamaron a los empleados.
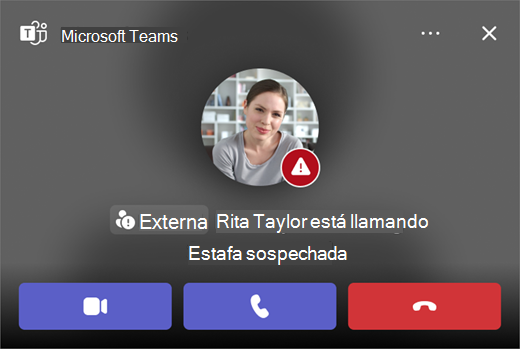
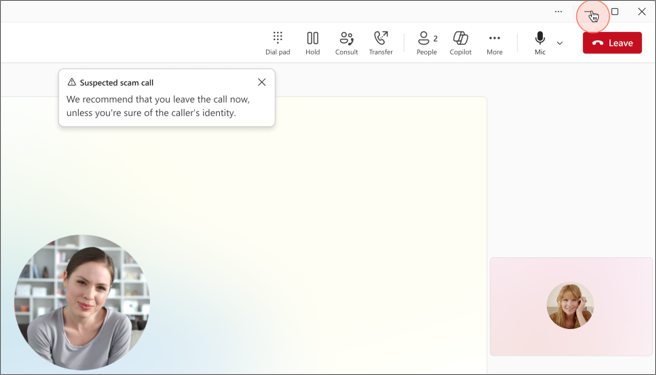
Teams hizo su parte. Marcó los contactos como externos y en algunas llamadas mostró el aviso de posible estafa que Microsoft incorporó este año para detectar suplantaciones. Los empleados siguieron adelante igualmente.
Durante la sesión dejaron un comprimido en la carpeta de Descargas, lo extrajeron en una carpeta con nombre de actualización de Windows (con el prefijo «KB») y lanzaron el código con un intérprete portátil. En una de las variantes era un ejecutable de Bun renombrado y en otra, Python. Con eso exploraron el equipo y la red hasta dar con el servicio de certificados del dominio, Active Directory Certificate Services (AD CS).
De una sesión remota a las cuentas de administrador
Una vez dentro del ordenador, los atacantes buscaron la forma de pasar de empleado a administrador de toda la red. La encontraron en los certificados.
En muchas empresas que trabajan con Windows, el directorio activo es el sistema que guarda quién es cada usuario y a qué puede acceder. Junto a él suele funcionar AD CS, el servicio que emite los certificados digitales de la empresa. Un certificado es un archivo que identifica a un usuario o a un equipo ante la red y le permite iniciar sesión sin contraseña. Quien tiene el certificado de una cuenta puede entrar como esa cuenta.
Los certificados se piden a partir de plantillas, que fijan quién puede solicitarlos y con qué datos. El problema aparece cuando una plantilla deja que el propio solicitante escriba a nombre de quién quiere el certificado. Así, un empleado sin permisos puede pedir uno a nombre del administrador y el servicio se lo entrega sin comprobaciones. Este fallo de configuración se conoce como ESC1.
En el primer caso pasó justo eso. Una tanda de mensajes por Teams a tres empleados comprometió un equipo y, con la plantilla vulnerable, los atacantes obtuvieron certificados de tres cuentas privilegiadas. Unos 90 minutos después lanzaron una segunda oleada contra 16 personas, entraron en otro equipo y consiguieron certificados de ocho cuentas privilegiadas más.
Microsoft Defender detectó el ataque y bloqueó esas cuentas de forma automática, junto con más de mil intentos de acceso a archivos. Pero el atacante usó uno de los certificados antes de que el bloqueo llegara a aplicarse. Con él entró en un controlador de dominio, el servidor que gestiona el directorio activo, y ejecutó un DCSync. Con esta técnica, el atacante se hace pasar por otro controlador que necesita sincronizarse y consigue que le entregue las contraseñas cifradas de las cuentas de la empresa.
Había además una cuenta privilegiada fuera de la respuesta automática de Defender, así que nadie la bloqueó. Los atacantes la siguieron usando, llegaron a un servidor de archivos y copiaron datos a un servidor externo con Rclone. Es una herramienta legítima para sincronizar archivos, que renombraron como SearchApp.exe para que pareciera un proceso de Windows.
El segundo caso llegó al mismo punto por otro camino. Esta vez no necesitaron una plantilla mal configurada. Con una técnica llamada PetitPotam, obligaron al controlador de dominio a identificarse ante un equipo suyo. Recogieron esa identificación y la presentaron en el servicio web de AD CS, que la aceptó porque no estaba protegido contra ese reenvío (el fallo conocido como ESC8). Así consiguieron un certificado a nombre del propio controlador de dominio, con permisos para pedir las contraseñas de todo el directorio. Defender generó alertas y el cliente aisló el equipo afectado.
Por qué un chat de Teams engaña mejor que un correo
Las empresas llevan años enseñando a su plantilla a desconfiar del correo. Teams se percibe como un espacio interno, donde quien escribe es un compañero, y ahí bajamos la guardia.
Los datos de Unit 42, el equipo de inteligencia de amenazas de Palo Alto Networks, van en esa línea. Entre enero y abril de 2026, las herramientas de colaboración generaron el 42 % de sus alertas de phishing, frente al 30 % de los cuatro meses anteriores.
Parte del problema está en la configuración por defecto. Teams deja que usuarios de otras organizaciones inicien chats y llamadas con tu plantilla, y muchas empresas nunca han tocado ese ajuste. Si tienes Microsoft 365 en tu empresa, es de lo primero que conviene revisar en la consola de administración.
Qué revisar en tu Microsoft 365
La medida más sencilla es un procedimiento. Ningún soporte técnico que llegue sin avisar recibe acceso remoto hasta que lo confirmes por un canal interno conocido, como el teléfono del departamento de IT o el portal de incidencias. Cuéntaselo así a toda la plantilla.
En Teams, limita el acceso externo a los dominios con los que trabajas de verdad. Reserva Quick Assist y el resto de herramientas de control remoto al equipo de IT, y bloquea las demás. Microsoft recomienda también impedir que se ejecuten intérpretes portátiles y scripts desde carpetas del usuario como Descargas.
Si tu empresa tiene directorio activo propio con AD CS, revisa las plantillas que permiten autenticación. Busca las que dejan al solicitante elegir el nombre del certificado y las que puede pedir cualquier usuario. Retira los servicios web de inscripción que no uses y, en los que mantengas, exige HTTPS con protección extendida de autenticación.
La herramienta que contuvo el primer caso fue la respuesta automática de Microsoft 365 Defender. Comprueba qué cuentas y equipos tienes fuera de ella. Si alguno no puede quedar dentro, asígnale una medida manual y verifica que se cumple. En la intrusión que analizó Microsoft, la única cuenta privilegiada excluida fue la que usaron para llevarse los datos.
Si quieres estar a la última en tecnología y conocer todo lo que se mueve en el sector, ¡suscríbete a nuestro boletín!


Déjanos un comentario o cuéntanos algo.