Cómo saber si un enlace es seguro antes de hacer clic
Un enlace no tiene aspecto de nada. Es una línea de texto azul, a veces ni eso, y basta un clic para acabar en una web idéntica a la de tu banco.
Para saber si un enlace es seguro no necesitas conocimientos técnicos. Los engaños suelen dejar pistas antes del clic, y además cuentas con herramientas que analizan la dirección por ti.
El candado no te dice de quién fiarte
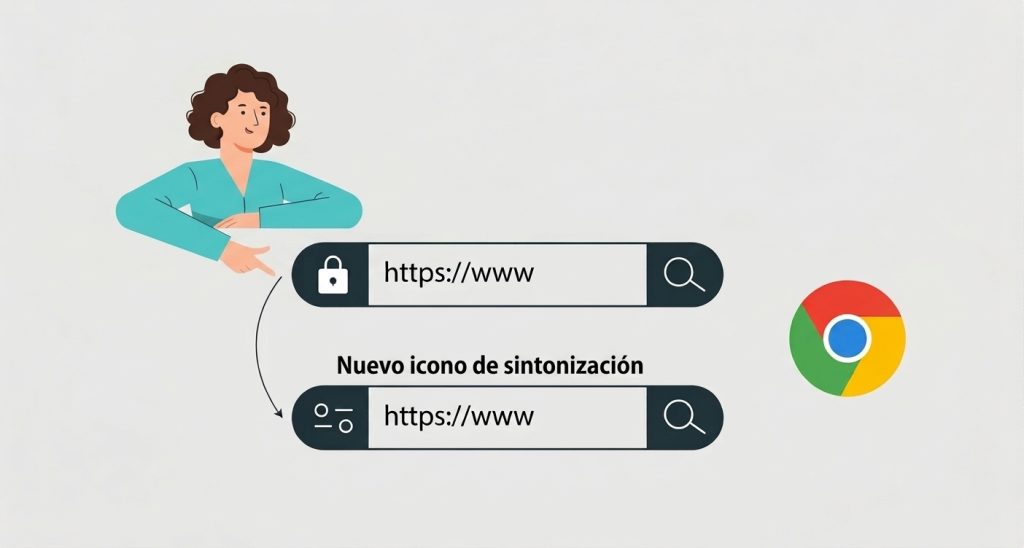
El candado del navegador solo indica que la conexión va cifrada, pero no nos da informació sobre quién está al otro lado. Chrome lo quitó en 2023 y puso en su lugar un icono de ajustes, precisamente porque la gente lo tomaba por un sello de confianza. Firefox y Safari lo mantienen.
Los estafadores sacan certificados gratis. Montan su web falsa, le ponen su certificado y la dejan idéntica a la original.
Tu propia web sí necesita certificado. Sin él, Chrome la marca como «No seguro» y el visitante suele no aterrizar en la página. Un certificado SSL protege los datos que viajan entre tu web y quien la visita.
Para detectar el engaño, fíjate en el dominio, el nombre y la extensión que quedan justo antes de la primera barra. Lo que va delante, separado por puntos, puede inventárselo cualquiera. Un banco de verdad no te escribe desde bancox.verificacion-clientes-online.com. Ahí la marca aparece solo como subdominio, y el dominio que manda es verificacion-clientes-online.com, que no pertenece a nadie conocido. El logo y el diseño se pueden copiar, por eso el dominio es la pista que más cuenta.
Otras veces el truco está en una sola letra. Puede ser un cero donde iba una o (banc0x.com) o un carácter de otro alfabeto que se dibuja igual que uno latino. En el texto de un correo pasa desapercibido, así que lee el dominio despacio cuando un mensaje te pida datos.
Con el pharming, ni siquiera escribir tú mismo la dirección correcta te protege. Alguien ha manipulado el sistema que traduce nombres en direcciones y acabas en la copia igualmente. En ese caso la pista es el aviso del navegador de certificado no válido. Si te aparece en la web de tu banco, no sigas.
Leer el enlace antes de pincharlo
Antes de tocar nada, pasa el cursor por encima del enlace sin hacer clic. En la esquina del navegador o del gestor de correo aparece la URL real a la que apunta. En el móvil, mantén el dedo pulsado sobre el enlace para verla sin abrirlo. Si el texto dice «tu banco» y la dirección dice otra cosa, ya tienes la respuesta.
Si el enlace llega en un correo o un SMS que mete prisa, no lo sigas. Abre el navegador y escribe tú la dirección de tu banco o de Correos. Si de verdad hay un problema con tu cuenta, lo verás al entrar.
Los enlaces acortados (bit.ly, TinyURL y similares) esconden a dónde llevan. Un servicio como CheckShortURL los expande y te enseña el destino final sin abrirlo.
Verificadores que hacen el análisis
Si el dominio no te dice nada y quieres una segunda opinión, hay herramientas que analizan la URL sin que la abras. La más conocida es VirusTotal. Pegas el enlace, lo pasa por más de setenta antivirus y listas de reputación y te devuelve cuántos lo marcan como peligroso.
Google mantiene la base de datos que hay detrás de las pantallas rojas de advertencia de Chrome y otros navegadores, y puedes consultar cualquier dirección en su Informe de Transparencia. Si quieres ver qué carga una web sospechosa antes de entrar, urlscan.io la visita por ti y te enseña cómo se comporta.
Ninguna es infalible. VirusTotal y Google se apoyan sobre todo en listas de sitios ya denunciados, así que una web de phishing recién creada puede salir limpia porque nadie ha tenido tiempo de reportarla.
Los detalles que acompañan a la estafa
El enlace peligroso llega siempre dentro de un mensaje con un patrón repetido. Te mete prisa con un bloqueo de cuenta o un paquete retenido en aduana y te pide que confirmes la contraseña o los datos de la tarjeta. Ninguna entidad seria pide eso por correo ni por SMS.
En una empresa, el anzuelo cambia de disfraz. Puede ser un aviso de que tu buzón de Microsoft 365 está lleno y tienes que iniciar sesión para no perder correos. O un correo que parece del director y pide una transferencia urgente y discreta, el llamado fraude del CEO. En los dos casos hay prisa y una petición de datos o de dinero.
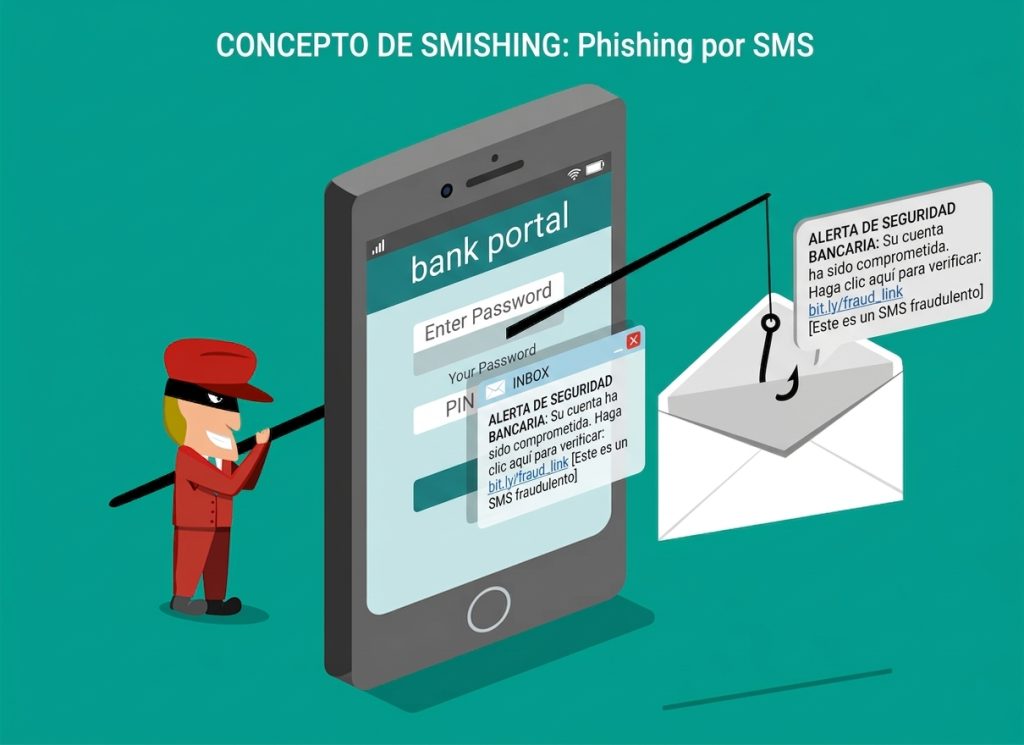
También cambia el canal. El smishing llega por SMS haciéndose pasar por Correos o la DGT. El quishing usa un código QR falso pegado encima del de un parking, que lleva a una pasarela de pago trucada. Que un mensaje incluya tu nombre o datos que parecen legítimos no lo hace auténtico, porque esos datos también se consiguen.
Si ya has pinchado
No metas ningún dato más y cierra la página. Si llegaste a escribir una contraseña, cámbiala cuanto antes desde otro dispositivo. Si diste los datos de la tarjeta, llama a tu banco para bloquearla. En la empresa, avisa a quien lleve la informática aunque pueda darte apuro, porque cuanto antes lo sepa, menos daño.
Para cualquier duda, el 017 de INCIBE atiende gratis todos los días de 8:00 a 23:00, y también por WhatsApp en el 900 116 117. Si ha habido fraude, denúncialo ante la Policía Nacional o la Guardia Civil.
En una empresa, como actuar
En una empresa con decenas de buzones, alguien acabará pinchando con prisas, así que la defensa tiene que empezar antes.
El primer filtro está en el correo. Con Microsoft 365 Defender, los enlaces se analizan cuando llega el mensaje y se vuelven a comprobar en el momento del clic, por si el destino se ha vuelto malicioso después. Muchos de esos correos ni siquiera llegan a la bandeja. Y si alguien entrega su contraseña en una web falsa, la verificación en dos pasos complica al atacante entrar solo con ella.
Si aun así un enlace consigue a travesar las barrera y descarga algo, queda la protección del propio equipo. Un buen antivirus vigila la actividad de cada dispositivo y detiene el software no confiable cuando intenta ejecutarse.

Si quieres estar a la última en tecnología y conocer todo lo que se mueve en el sector, ¡suscríbete a nuestro boletín!


Déjanos un comentario o cuéntanos algo.