ENISA Threat Landscape 2026. La mitad de los incidentes en la UE fueron DDoS
En noviembre de 2025, España anunció un nuevo paquete de ayuda militar a Ucrania. El ENISA Threat Landscape 2026 sitúa ese anuncio entre los hechos que coincidieron con una oleada de ataques DDoS contra el transporte europeo ese otoño, reivindicada por grupos hacktivistas prorrusos.
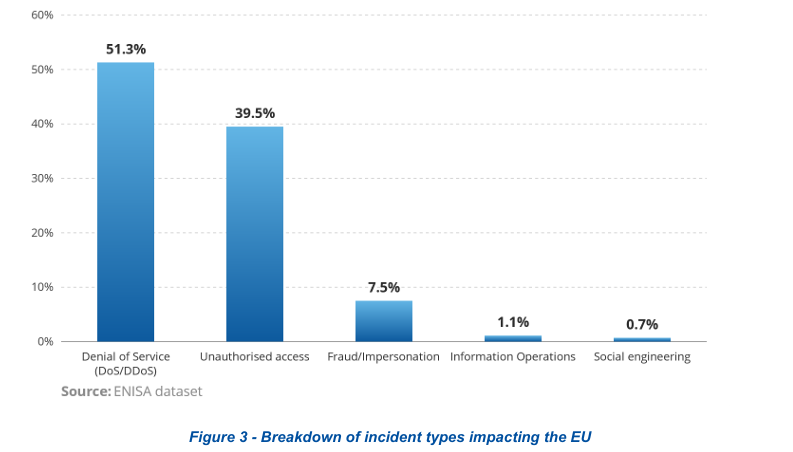
El informe, que la Agencia de la Unión Europea para la Ciberseguridad publicó el 22 de septiembre, analiza 8.257 incidentes registrados en la UE durante 2025. Algo más de la mitad, el 51,3 %, fueron ataques DDoS, que la propia agencia considera de bajo impacto.
8.257 incidentes en un año natural completo
El ENISA Threat Landscape 2026 pasa a cubrir el año natural, del 1 de enero al 31 de diciembre de 2025. La agencia cruza fuentes abiertas con información anonimizada que le facilitan los Estados miembros y sus socios.
La edición anterior analizó 4.875 incidentes entre julio de 2024 y junio de 2025. La cifra crece un 69 %, pero los dos periodos se solapan seis meses y la agencia ha ampliado el seguimiento de filtraciones de datos y fraudes. Por eso el aumento no significa que haya más ataques en la misma proporción.
El 73 % de los incidentes afectó a entidades esenciales o importantes según la directiva NIS2, la norma europea que obliga a esas entidades a gestionar sus riesgos y notificar incidentes. En España sigue pendiente la ley que la transpone, y en julio la Comisión Europea llevó el caso al Tribunal de Justicia de la UE.
La mitad del mapa es hacktivismo con DDoS
El 57,3 % de la actividad registrada tiene una motivación ideológica. Los grupos hacktivistas acumularon 4.709 reivindicaciones contra Estados miembros, y más del 89 % fueron ataques DDoS. NoName057(16) encabeza las reivindicaciones en sectores como el transporte y la banca.
Sus campañas siguen el calendario político. Las oleadas coinciden con elecciones y anuncios de apoyo a Ucrania, y se concentran en webs públicas. La administración pública es el sector más atacado, con el 31,8 % de todos los incidentes, y el 81,8 % de lo que recibe son DDoS ideológicos.
Según ENISA, pese a ser mayoría, estos ataques no provocaron incidentes de gran escala ni de impacto significativo.
En el informe de inversiones NIS de ENISA, que el Threat Landscape cita, los representantes de sectores críticos describen los DDoS como ruido y colocan al ransomware como su principal preocupación. Aunque para una tienda online que vive de sus ventas, unas horas sin servicio son dinero perdido.
El daño llega por el ransomware y los proveedores
La actividad con fines económicos supone el 29,3 % de los incidentes. Según ENISA, es la que más impacto causa a corto plazo. Dentro de ella, el ransomware representa el 47,3 % y las filtraciones de datos, el 36 %.
En los grupos de ransomware más activos, la exfiltración de datos supone el 73,3 % de las técnicas observadas y el cifrado de archivos, el 13,7 %. ENISA lo interpreta como un giro probable hacia la extorsión.
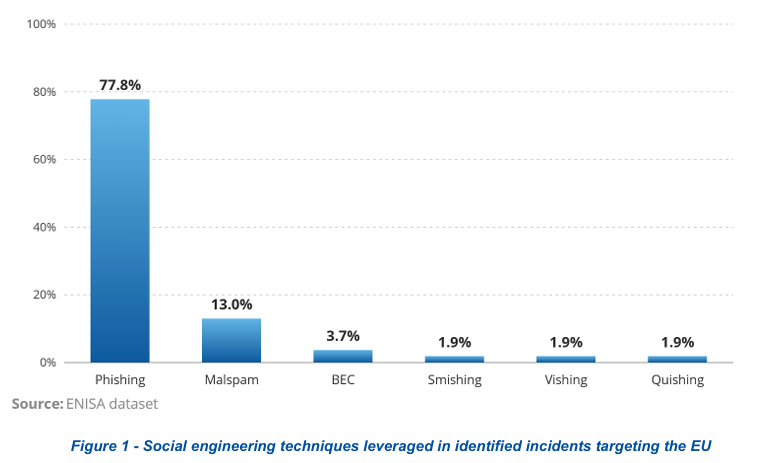
Para entrar, el método más repetido sigue siendo el engaño. El phishing acapara el 77,8 % de las técnicas de ingeniería social detectadas. Crece también ClickFix, que convence a la víctima de ejecutar ella misma un comando malicioso para «arreglar» un supuesto error.
Como ese código acaba ejecutándose en el equipo, conviene formar a la plantilla para reconocer el engaño y proteger también los dispositivos. Microsoft Defender para Empresa protege los ordenadores y móviles de tu negocio con antivirus de nueva generación y cortafuegos.
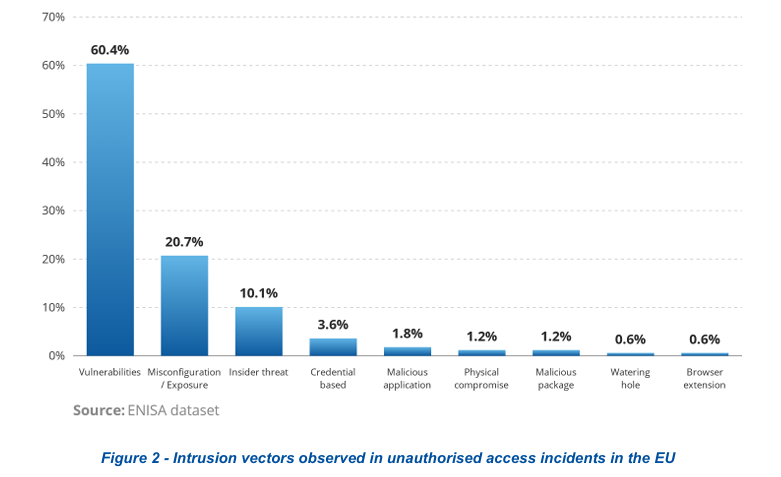
La otra puerta son las vulnerabilidades. ENISA solo pudo identificar por dónde entró el atacante en el 5,2 % de los accesos no autorizados. En esos casos, el 60,4 % aprovechó un fallo de seguridad. Y 2025 cerró con más de 48.000 vulnerabilidades nuevas catalogadas, un 22 % más que el año anterior.
Los atacantes también apuntan a los proveedores, porque comprometer a uno da acceso a muchos clientes. El ataque de septiembre de 2025 contra el software de facturación y embarque de Collins Aerospace obligó a varios aeropuertos europeos, entre ellos Bruselas y Berlín, a facturar a mano. En España, Iberia comunicó un ataque contra uno de sus proveedores que afectó a sus clientes.
España, segunda en cibercrimen de la UE
España concentra el 17,7 % de los incidentes con motivación económica de la UE. Solo la supera Alemania (18,1 %), y Francia queda a una décima (17,6 %). Es la cuarta en reivindicaciones de ransomware, con el 12,2 %, y la segunda en fraude y suplantación de identidad, con el 6,3 %, por detrás de Italia.
ENISA advierte de que trabaja con fuentes abiertas incompletas, así que conviene leer esta clasificación como una tendencia.
Entre los casos que recoge el informe está el ataque de Qilin al Hospital Los Madroños, en marzo de 2025. El grupo cifró archivos y publicó en su blog datos de empleados y pacientes, incluidos historiales médicos y datos bancarios. Qilin es uno de los grupos de ransomware más activos en la UE, y España está entre sus principales objetivos.
En mayo de 2025, una campaña atribuida a Qilin, rastreada por los analistas como Phantom Mantis, se dirigió sobre todo a países hispanohablantes. Entraba por dos vulnerabilidades de los cortafuegos FortiGate que llevaban meses publicadas.
Qué hacer con estos datos en una pyme
Empieza por lo que sirve a internet, como los cortafuegos y las VPN, y aplica los parches en cuanto se publiquen. Es la puerta que usó la campaña contra FortiGate.
Saca las copias de seguridad fuera de tu infraestructura y comprueba que se pueden restaurar. El informe identifica 33 organizaciones europeas que volvieron a ser víctimas, y ENISA lo atribuye probablemente a una restauración deficiente tras el primer incidente. Con una copia de tus servidores y máquinas virtuales en la nube puedes reconstruir desde un punto limpio.
Prepara también cómo seguir trabajando si el ransomware para tus sistemas. Un servicio de recuperación ante desastres mantiene una réplica lista para arrancar mientras recuperas los originales.
Revisa qué proveedores tienen acceso a tus sistemas y a tus datos, porque el ataque puede entrar por un tercero aunque tu propia seguridad esté al día.
Si quieres estar a la última en tecnología y conocer todo lo que se mueve en el sector, ¡suscríbete a nuestro boletín!


Déjanos un comentario o cuéntanos algo.